
- Részletek
- Kategória: Hírek
Az Európai Unió Tanácsa 2026. október 21-én nyilvánosságra hozta álláspontját a Digitális Omnibusszal kapcsolatosan.
A legfontosabb megállapítások közé tartozik, hogy nem támogatja a Bizottság eredeti javaslatát a személyes adatok fogalom meghatározásának módosítására, ugyanakkor új rendelkezést vezet be az álnevesítésre és a természetes személyek azonosítására és biztosítékokat a biometrikus ellenőrzés céljából, valamint MI-rendszerek fejlesztésével és üzemeltetésével összefüggésben történő különleges adatok kezelésénél.
A Tanács többnyire támogatja a Bizottság GDPR egyszerűsítési szabályait az érintettek megalapozatlan vagy túlzott kérelmeivel kapcsolatosan, az adatvédelmi incidensek bejelentésére vonatkozó határidő meghosszabbítását. Emellett támogatja a „tudományos kutatás” elvi alapú fogalom meghatározását, amely megkönnyíti a személyes adatok tudományos kutatás céljából való kezelésére vonatkozó szabályok következetes alkalmazását, és célzott mentességeket vezet be bizonyos kötelezettségek alól.
A Tanács egységes szerkezetbe foglalja és észszerűsíti az adataltruizmusra és az adatközvetítő szolgáltatásokra vonatkozó szabályokat.
Fenntartja az elektronikus hírközlési adatvédelmi irányelv szerinti, a sütikre és egyéb online nyomon követési technológiákra vonatkozó szabályokat, de a keretrendszert egyértelműbb és további olyan adatkezelési célokkal frissítik, amelyek esetében a sütik felhasználói eszközön történő elhelyezéséhez nem lesz szükség hozzájárulásra, ezáltal csökkentve az online böngészés során megjelenő süti bannerek számát.
Az EU-s szintű egyablakos ügyintézési pont helyett nemzeti ügyintézési pontok létrehozását javasolja, támogatva és megkönnyítve az incidensek és a kapcsolódó események bejelentését a különböző uniós jogszabályok alapján. Emellett azonban támogatná egy uniós szintű incidensbejelentési információs pont felállítását, valamint az incidensbejelentések harmonizált keretrendszerére és a határokon átnyúló incidensbejelentésekre vonatkozó egyedi rendelkezések bevezetését.
Részletes információk:
- Részletek
- Kategória: Hírek
Az Európai Adatvédelmi Testület (EDPB) 2026. október 13-án a brüsszeli plenáris ülésen elfogadta az okos szemüvegek adatvédelmi kihívásairól szóló jelentést hangsúlyozva, a kamera és mikrofon funkciókkal, valamint internetkapcsolattal felszerelt eszközök rejtett felvételeket készíthetnek és ez komoly magánszféra kockázatot jelent – különösen egészségügyi intézmények, iskolák vagy munkahelyek közelében, valamint gyermekekkel összefüggő használat esetén. Az EDPB kiemeli az átláthatóság fontosságát: a felhasználóknak egyértelmű vizuális vagy hangjelzésekkel kell jelezniük a felvétel indítását. A gyártók és a kapcsolt szolgáltatást nyújtók ugyanakkor nem háríthatják a teljes felelősséget az okoseszköz használóira, mivel bizonyos tárgykörben az adatkezelés célját és eszközeit nem a felhasználók határozzák meg.
Az EDPB közleménye megtalálható: https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_en
- Részletek
- Kategória: Hírek
A Nemzeti Adatvédelmi és Információszabadság Hatóság (a továbbiakban: Hatóság) sajtóhírekből és újságírói megkeresésekből értesült arról, hogy a Nemzeti Vagyonvisszaszerzési és Vagyonvédelmi Hivatal (NVVH) munkatársait listázó oldalt hoztak létre.
A Hatóság jelen közleményében is nyomatékkal rögzíti: függetlenül attól, hogy valamely személyes adat megismerhetőségét törvény közérdekből elrendeli (ún. közérdekből nyilvános személyes adat), az nem veszíti el személyesadat-minőségét, így az ilyen adattal végzett bármely adatkezelési műveletnek is az általános adatvédelmi rendelettel[1] (GDPR) összhangban kell állnia, az abban deklarált adatkezelési alapelveknek meg kell felelnie, továbbá az adatkezelés során az Infotv[2]. közérdekből nyilvános személyes adatokra vonatkozó különös rendelkezéseit is alkalmazni kell.
A Hatóság hangsúlyozza: bármilyen szempont alapján megvalósuló diszkriminatív, politikai célzatú listázás a GDPR szinte valamennyi alapelvét (így különösen: jogszerű és tisztességes adatkezelés, célhoz kötöttség, adattakarékosság) sérti.
Míg közszereplők esetén a közügyek szabad vitatása – mint közérdek – bizonyos mértékben szűkítheti a magánszférájuk védelméhez fűződő jogaikat, egy közfeladatot ellátó szerv foglalkoztatottjai, pusztán ezen jogviszonyukra tekintettel, közszereplőnek nem minősülnek.
Noha e személyi kör tekintetében jogszabály elrendelheti a közfeladat ellátásával összefüggő egyes személyes adatok megismerhetőségét (meghatározott helyen és módon történő közzététel vagy adatigénylés útján), az Infotv. 26. § (2) bekezdése azt is rögzíti, hogy a személyes adatok kizárólag a célhoz kötött adatkezelés elvének tiszteletben tartásával terjeszthetőek.
A Hatóság következetes álláspontja szerint az Infotv. 26. § (2) bekezdése alapján
- az Infotv. 1. §-ában megfogalmazott, a közügyek átláthatóságának céljából hozhatók nyilvánosságra a közérdekből nyilvános személyes adatok; közügy körébe sorolható: a közhatalom gyakorlásának (működésének, tevékenységének, gazdálkodásának) átláthatósága, a közfeladat ellátásának és a közpénzek felhasználásának átláthatóvá tétele, az ezeket érintő ügyek megvitatása és megvitathatósága, valamint a véleménynyilvánítás szabadsága és a sajtószabadság érdekében folytatott adatkezelés, melybe semmilyen pártpolitikai érdek nem érthető bele;
- a közérdekből nyilvános személyes adatok honlapon történő közzétételére az általános közzétételi lista és a közfeladatot ellátó szerv/személy jogállására vonatkozó külön törvény rendelkezései irányadóak.
A Hatóság kiemeli: minden olyan adatkezelés, amely során közfeladatot ellátó személyek közérdekből nyilvános személyes adatainak nyilvánosságra hozatala olyan célból vagy olyan módon történik, amely alkalmas arra, hogy a tevékenységük, közfeladat-ellátásuk miatt beavatkozzanak a magánéletükbe, zaklatásnak tegye ki a személyüket: jogellenesnek minősül.
A Hatóság továbbra is azt az álláspontot képviseli, hogy a személyes adatok védelméhez és a magánszféra védelméhez fűződő jogok szempontjából aggályos, továbbá az emberi méltósághoz való jogot is veszélyezteti a természetes személyekre vonatkozó adatbázisok szubjektív szempontokon alapuló építése és nyilvánosságra hozatala, illetve valamely (többnyire negatív) kritérium alapján történő listázása, amely alkalmas az érintett személyek pellengérre állítására, megbélyegzésére és mindezek eredményeként, illetve következményeként a magánszférájuk sérelmét eredményező közvetlen, vagy közvetett beavatkozás elősegítésére.
Budapest, 2026. október 12.
Dr. habil. Péterfalvi Attila
elnök, c. egyetemi tanár
[1] az Európai Parlament és a Tanács a természetes személyeknek a személyes adatok kezelése tekintetében történő védelméről és az ilyen adatok szabad áramlásáról, valamint a 95/46/EK Irányelv hatályon kívül helyezéséről szóló 2016/679 Rendelete (2016. április 27.) (GDPR, általános adatvédelmi rendelet)
[2] az információs önrendelkezési jogról és az információszabadságról szóló 2011. évi XCII. törvény
- Részletek
- Kategória: Hírek
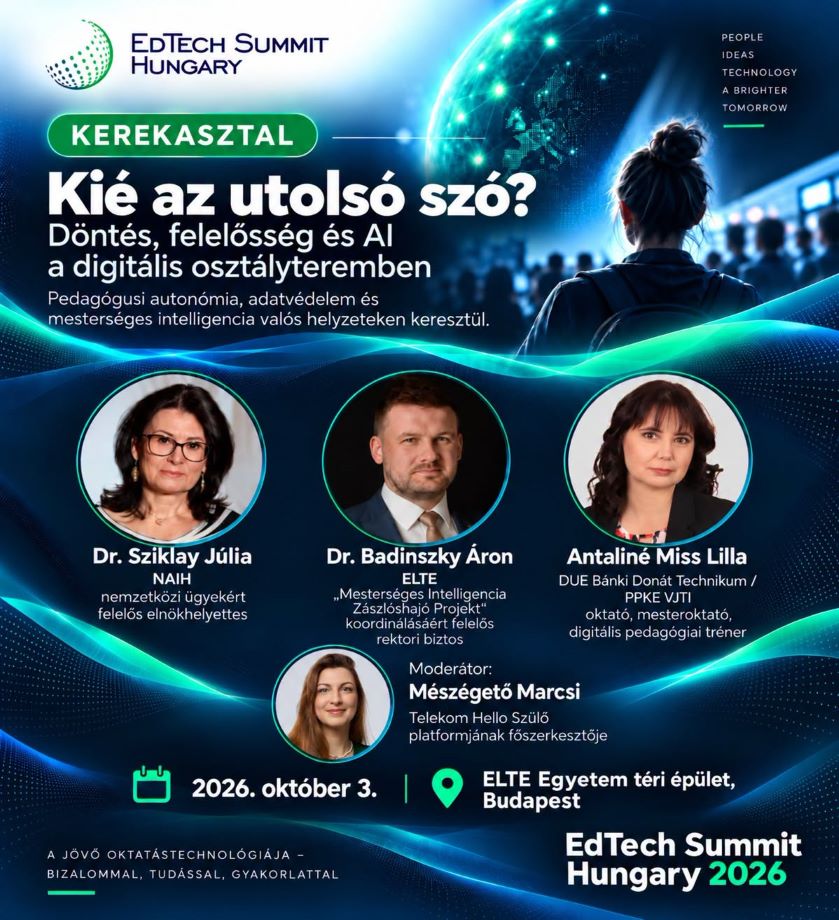
Az ELTE ÁJK épületében több mint 350 regisztrált vendég, közel 23 előadó és 15 kiállító találkozott azért, hogy közösen gondolkodjon az oktatás jelenéről és jövőjéről, az új technológiákban rejlő lehetőségekről, valamint azokról a kérdésekről és kihívásokról, amelyeket a digitális és mesterséges intelligencia alapú átalakulás állít a diákokkal foglalkozó tanárok és egyéb szereplők elé.